Ouvrir un portefeuille Keplr avec Google prenait un clic : aucune phrase de douze ou vingt-quatre mots à recopier, et la promesse d’un portefeuille « non custodial », tenu par vous seul. Du 6 au 8 novembre, un attaquant en a vidé certains. Le prestataire de la clé en a vidé des dizaines de milliers d’autres, pour les mettre à l’abri. Ce sauvetage montre ce que l’étiquette taisait : la porte pouvait s’ouvrir sans vous.
Ce fil continue chaque dimanche à 9 h dans La Lettre : une lecture par semaine pour garder la main sur votre capital.
Comment tient une clé sans phrase de récupération ?
La règle reste « pas vos clés, pas vos cryptos ». Avec une phrase, la clé naît chez vous et se refait avec les seuls mots, sans tiers. Avec Google, Keplr passe par Web3Auth (MetaMask, groupe Consensys). Vous vous connectez, Google délivre un jeton d’identité, le réseau du prestataire le vérifie et vous rend un morceau de clé. L’application l’assemble aux autres et refait la clé qui signe vos paiements. La documentation l’assure : aucune partie, « y compris MetaMask ou le fournisseur de connexion », ne contrôle le portefeuille avec un seul morceau.
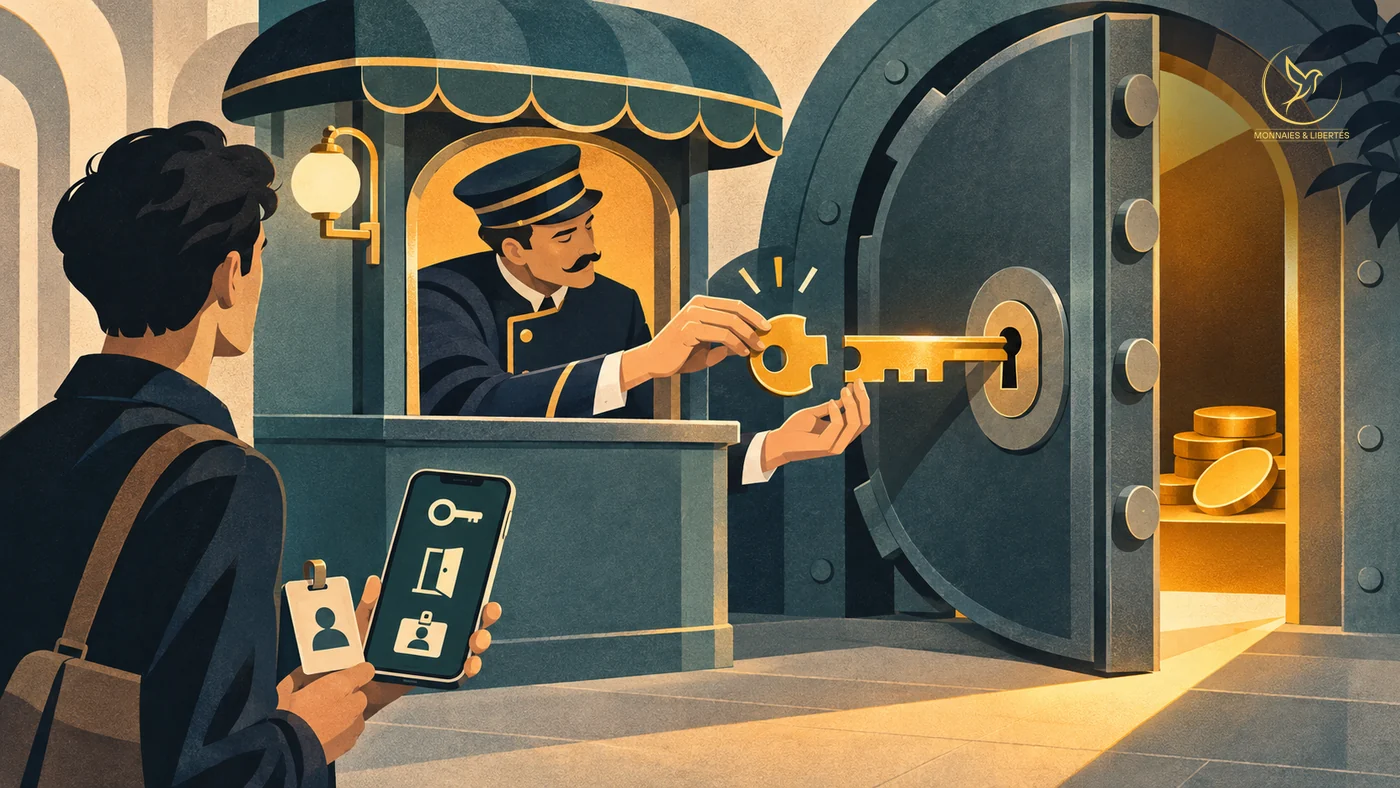
Prenez une porte à plusieurs serrures. La loge du gardien, le réseau du prestataire, garde la clé de l’une et vous la remet quand vous montrez votre badge, la connexion Google. Aucun papier à perdre, mais votre porte dépend aussi de la loge.
Qu’est-il arrivé à la loge ?
Le 7 novembre, Keplr signale des transactions non autorisées sur des comptes ouverts avec Google ou Apple, et demande de ne plus les alimenter ni les réimporter. Selon sa première évaluation, les comptes à phrase ou à portefeuille matériel sont épargnés.
Le 7 au soir, Web3Auth, qui situe le problème dans son infrastructure, annonce une récupération sur les portefeuilles « vulnérables mais pas encore touchés », par « le même chemin » que l’attaquant. Bitquery, qui lit les chaînes, compte au moins 44 041 portefeuilles de l’écosystème Cosmos vidés vers des adresses que Web3Auth présente comme siennes. Ce jour-là, 6,01 millions de dollars y dormaient : pas des pertes, ce que le gardien a rangé dans sa réserve. Ni la voie de l’attaque ni la somme volée n’ont été publiées.
Qui d’autre peut faire signer votre portefeuille ?
Sur une chaîne, un sauvetage et un vol se ressemblent : dans les deux cas, quelqu’un d’autre que vous a signé. Le gardien a ouvert par la faille de sa loge : une clé qui exige le morceau d’un tiers hérite de ses failles. « Non custodial » dit où la clé n’est pas rangée, pas qui peut la refaire.
Si vous avez ouvert un portefeuille d’un clic, demandez-vous qui, à part vous, peut le faire signer, puis qui rendra les fonds. Quand Binance a été volée, la plateforme a choisi de couvrir la perte. Ici, les deux sociétés n’ont décrit aucune restitution au 8 novembre.
Le clic sur Google avait remplacé un bout de papier. Il avait aussi glissé une loge entre vous et votre porte. Les fonds de ces utilisateurs, « probablement des débutants » selon Josh Lee, cofondateur de Keplr, dorment dans la réserve du gardien : à l’abri, peut-être, et hors de leur main.
Les évolutions monétaires, les marchés, et la psychologie qui permet de les traverser : c’est ce que propose la newsletter hebdomadaire Monnaies & Libertés. Elle s’adresse à celles et ceux qui veulent garder la main.
FAQ
Un portefeuille Keplr créé avec une phrase de récupération est-il touché par l’incident Web3Auth ?
Non, selon la première évaluation de Keplr du 7 novembre 2026 : seuls des comptes ouverts avec Google ou Apple sont concernés.
Un portefeuille crypto ouvert avec Google est-il non custodial ?
Aucune plateforme n’y garde la clé entière, mais un morceau vient du prestataire, Web3Auth chez Keplr. En novembre 2026, un problème de sécurité chez lui a suffi à déplacer des fonds sans leurs détenteurs.