Le 30 juillet, 1 196 adresses Bitcoin ont été vidées en 41 minutes, soit environ 1 082 bitcoins, selon le cabinet Galaxy Research. Personne n’avait touché aux appareils qui les gardaient.
Ce qui protège des bitcoins n’est pas un objet, mais un nombre secret : la clé privée. Le voleur a refait de son côté le tirage au sort qui fabrique ces nombres, jusqu’à retrouver les bons. Au 2 août, CoinDesk faisait état de 1 367 bitcoins, près de 89 millions de dollars.
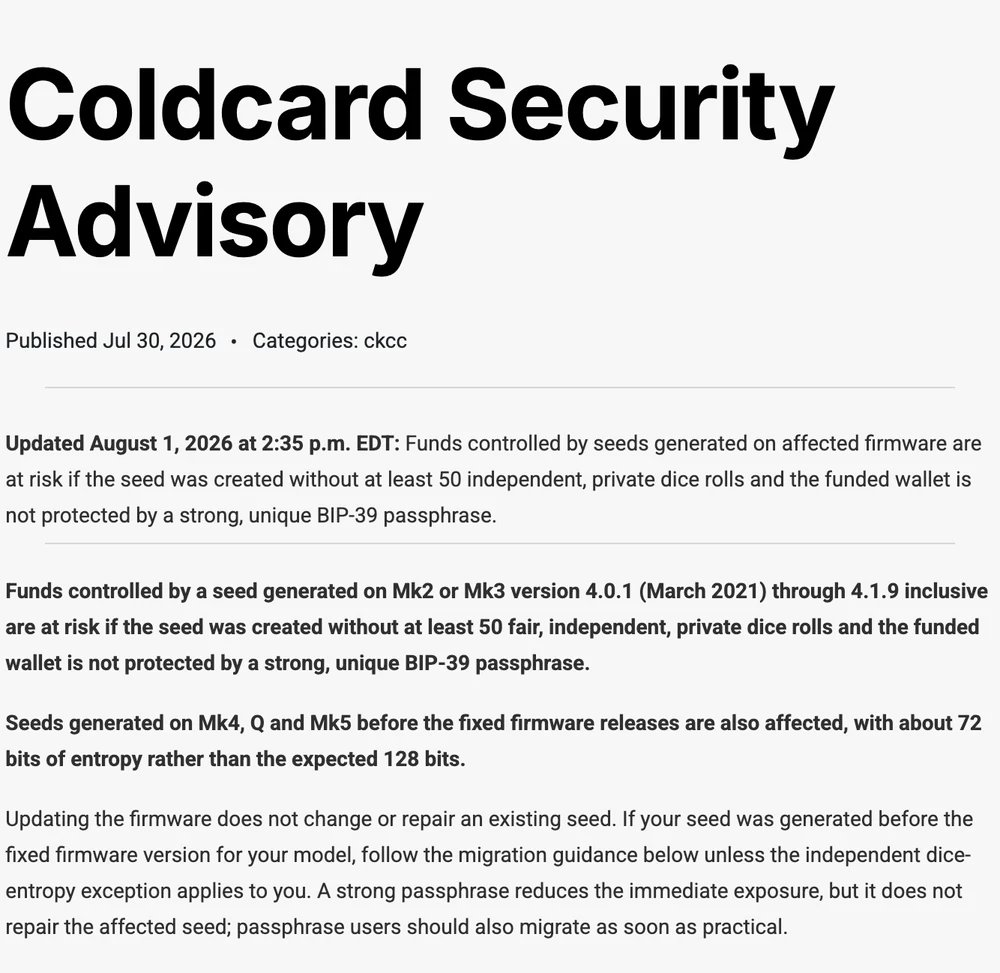
Ce tirage était trop pauvre. Le fabricant du portefeuille Coldcard l’a reconnu le 30 juillet. L’appareil contient une puce dont c’est le seul travail : produire du hasard. Une erreur de son logiciel interne, le firmware, faisait qu’elle n’était pas appelée, détaille sa note technique. Un programme prévisible tirait à sa place.
Il chiffre ce hasard à environ 72 bits au lieu des 128 visés sur les Mk4, Mk5 et Q, trois modèles de l’appareil. Un nombre qu’aucune machine ne pouvait deviner devient un nombre qu’un ordinateur retrouve en essayant les possibilités une par une.
Deux cas font exception. Celui du propriétaire qui a fourni lui-même le hasard, en lançant au moins 50 fois un dé, ce que l’appareil permet. Et, en partie, celui d’une phrase de passe, ce mot de passe qui s’ajoute à la clé : elle réduit l’exposition sans réparer la clé, écrit-il.
Ce fil continue chaque dimanche à 9 h dans La Lettre : une lecture par semaine pour garder la main sur votre capital.
Qu’est-ce que cela change pour qui garde ses clés ?
L’avis le dit en une phrase : mettre à jour ne répare pas une clé déjà créée, qui doit être remplacée et ses fonds déplacés. La marche à suivre est dans l’avis de sécurité.
Not your keys, not your coins, sans vos clés pas vos bitcoins : la formule dit qui commande aux fonds. Garder ses clés soi-même déplace le risque, il ne le supprime pas. Un coffre protège ce qu’on y range. Il ne dit rien de la façon dont la serrure a été taillée.
Les évolutions monétaires, les marchés, et la psychologie qui permet de les traverser : c’est ce que propose la newsletter hebdomadaire Monnaies & Libertés. Elle s’adresse à celles et ceux qui veulent garder la main.
Mise à jour du 12 octobre 2026 : la même règle vient d’un autre maillon. Le 10 octobre, Ledger a confirmé qu’un implant matériel non autorisé se trouvait dans l’appareil d’un client touché par des vols, acheté chez CryptoBilis, l’un de ses revendeurs agréés en Asie du Sud-Est. Aux acheteurs qui ont déjà mis leur appareil en service, il recommande d’envisager le transfert des fonds vers un nouvel appareil doté d’une nouvelle phrase de récupération. Notre analyse : Ledger et CryptoBilis : pourquoi changer d’appareil, pas seulement de phrase.
Laurent Blasco
Comprendre. Trancher. Opérer.
Questions fréquentes
Comment des bitcoins ont-ils pu être volés sans que les appareils soient touchés ?
La clé privée qui commande à des bitcoins est un nombre, pas un objet enfermé dans le boîtier. Il n’y a donc rien à y dérober : il suffit de retrouver le nombre. Le défaut ayant appauvri le tirage au sort, les possibilités sont devenues assez peu nombreuses pour être passées en revue par une machine. Le fabricant ne mentionne aucun vol dans ses documents et, selon Galaxy Research, les premiers retraits ont précédé la publication de son avis.
Quels appareils Coldcard sont concernés par la faille d’entropie ?
Le fabricant cite les Mk2 et Mk3 en versions 4.0.1 (mars 2021) à 4.1.9 incluses, ainsi que les Mk4, Mk5 et Q antérieurs aux versions corrigées. Les correctifs sont la 4.2.0 pour les Mk2 et Mk3, la 5.6.0 pour les Mk4 et Mk5, la 1.5.0Q pour la Q. La piste Edge a ses propres versions.
Tous les modèles sont-ils touchés de la même façon ?
Non. Le fabricant chiffre le hasard résiduel à environ 72 bits sur les Mk4, Mk5 et Q, contre les 128 visés. Il l’estime à environ 40 bits sur les Mk2 et Mk3, une estimation qu’il présente comme préliminaire.
Mettre à jour le firmware suffit-il à régler le problème ?
Non. L’avis indique que la mise à jour ne répare pas une clé déjà créée. La correction ne vaut que pour les clés générées ensuite. Une clé existante doit être remplacée, et les fonds déplacés vers la nouvelle.
Une phrase de passe met-elle la clé à l’abri ?
Le fabricant écrit qu’une phrase de passe forte et unique réduit l’exposition immédiate, sans réparer la clé. Il invite ces porteurs à migrer aussi. Seules les clés créées avec au moins 50 lancers de dé indépendants et non observés échappent à ce constat.
Les autres produits Coinkite sont-ils touchés ?
Non. Le fabricant indique que TAPSIGNER, OPENDIME et SATSCARD ne sont pas concernés, leurs bases de code étant différentes.
Pour approfondir :
- Ordinateur quantique et Bitcoin : qui est vraiment exposé ?
- Bitcoin : qui décide des règles d’écriture dans le livre de comptes
- Votre plateforme crypto ferme : que deviennent vos fonds ?
- Comment fonctionne Bitcoin : le guide pour comprendre avant d’investir
- Souveraineté financière : reprendre le contrôle de son capital
- Attaques crypto : pourquoi la France est seule en tête